


Πώς να ανακτήσετε πρόσβαση αν ξεχάσατε τον κωδικό διαχειριστή IAMMETER
Αν ξεχάσατε το όνομα χρήστη ή τον κωδικό διαχειριστή της τοπικής διαδικτυακής διεπαφής του μετρητή IAMMETER, δεν χρειάζεστε τα παλιά διαπιστευτήρια για να ανακτήσετε την πρόσβαση. Η διαδικασία υπογεγραμμένης ανάκτησης IAMMETER επαληθεύει την κυριότητα της συσκευής, απενεργοποιεί το Admin Security και διαγράφει τα ξεχασμένα τοπικά διαπιστευτήρια διαχειριστή.
Ο οδηγός αφορά ειδικά ξεχασμένο κωδικό Admin Security. Αν γνωρίζετε ακόμη τα τρέχοντα διαπιστευτήρια, αλλάξτε ή απενεργοποιήστε τα από την καρτέλα Security της συσκευής. Για ρύθμιση, πρόσβαση σε προστατευμένα API και έλεγχο υπηρεσιών, δείτε τον οδηγό Local Admin Security.
Σε αυτή τη σελίδα
- Τι κάνει η διαδικασία ανάκτησης
- Πριν ξεκινήσετε
- Βήμα 1: Δημιουργήστε payload ανάκτησης μίας χρήσης
- Βήμα 2: Λάβετε την υπογεγραμμένη απόκριση ανάκτησης
- Βήμα 3: Στείλτε το payload και την υπογραφή στη συσκευή
- Αντιμετώπιση προβλημάτων ανάκτησης κωδικού
- Γιατί η ανάκτηση απαιτεί υπογεγραμμένη πρόκληση μίας χρήσης
- Σχετική τεκμηρίωση ασφάλειας IAMMETER
Τι κάνει η διαδικασία ανάκτησης
Η ροή ανάκτησης χρησιμοποιεί τρία στοιχεία:
- Η συσκευή IAMMETER δημιουργεί ένα payload ανάκτησης μίας χρήσης, συγκεκριμένο για τη συσκευή.
- Η υπηρεσία IAMMETER Contributor επαληθεύει ότι ο συνδεδεμένος λογαριασμός είναι εξουσιοδοτημένος να διαχειρίζεται το SN της συσκευής και υπογράφει ακριβώς αυτό το payload.
- Η συσκευή επαληθεύει την υπογραφή Ed25519, διαγράφει τα ξεχασμένα διαπιστευτήρια και απενεργοποιεί το Admin Security.
Η ανάκτηση δεν διαγράφει ενεργειακά δεδομένα, ρυθμίσεις Wi-Fi ή τη διαμόρφωση της συσκευής. Μετά την ανάκτηση, μπορείτε να ανοίξετε την τοπική διαδικτυακή διεπαφή και να ορίσετε νέο όνομα χρήστη και κωδικό διαχειριστή.
Πριν ξεκινήσετε
Χρειάζεστε:
- πρόσβαση στη συσκευή IAMMETER στο ίδιο τοπικό δίκτυο·
- την τοπική διεύθυνση IP της συσκευής·
- λογαριασμό IAMMETER εξουσιοδοτημένο να διαχειρίζεται το SN της συσκευής·
- πρόγραμμα περιήγησης σε υπολογιστή που μπορεί να φτάσει στην τοπική διαδικτυακή διεπαφή της συσκευής. Το
curlή άλλος πελάτης HTTP απαιτείται μόνο αν επιλέξετε χειροκίνητη υποβολή.
Μπορείτε να ελέγξετε αν το εγκατεστημένο υλικολογισμικό υποστηρίζει υπογεγραμμένη ανάκτηση ανοίγοντας:
http://<device-ip>/api/admin/status
Αναζητήστε το "recoverySupported":1 στην απόκριση. Αν το endpoint ανάκτησης δεν είναι διαθέσιμο, αναβαθμίστε σε συμβατό υλικολογισμικό ή επικοινωνήστε με την υποστήριξη IAMMETER πριν συνεχίσετε.
Σημαντικό: Η πρόκληση περιέχει nonce μίας χρήσης. Διατηρήστε τη συσκευή ενεργοποιημένη και μην ζητήσετε νέα πρόκληση πριν ολοκληρωθεί το POST ανάκτησης. Νέα πρόκληση ή επανεκκίνηση ακυρώνει το προηγούμενο payload.
Βήμα 1: Δημιουργήστε payload ανάκτησης μίας χρήσης
Ανοίξτε το ακόλουθο URL σε πρόγραμμα περιήγησης, αντικαθιστώντας το <device-ip> με την τοπική IP της συσκευής IAMMETER:
http://<device-ip>/api/admin/recovery_challenge
Ή ζητήστε την πρόκληση με curl:
curl "http://<device-ip>/api/admin/recovery_challenge"
Η συσκευή επιστρέφει απόκριση παρόμοια με την εξής:
{
  "successful": 1,
  "alg": "ed25519",
  "payload": "reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE"
}
Αντιγράψτε ολόκληρη την τιμή payload. Μην αλλάξετε χαρακτήρες, διαχωριστικά, πεζά/κεφαλαία, SN συσκευής, διεύθυνση MAC ή nonce.
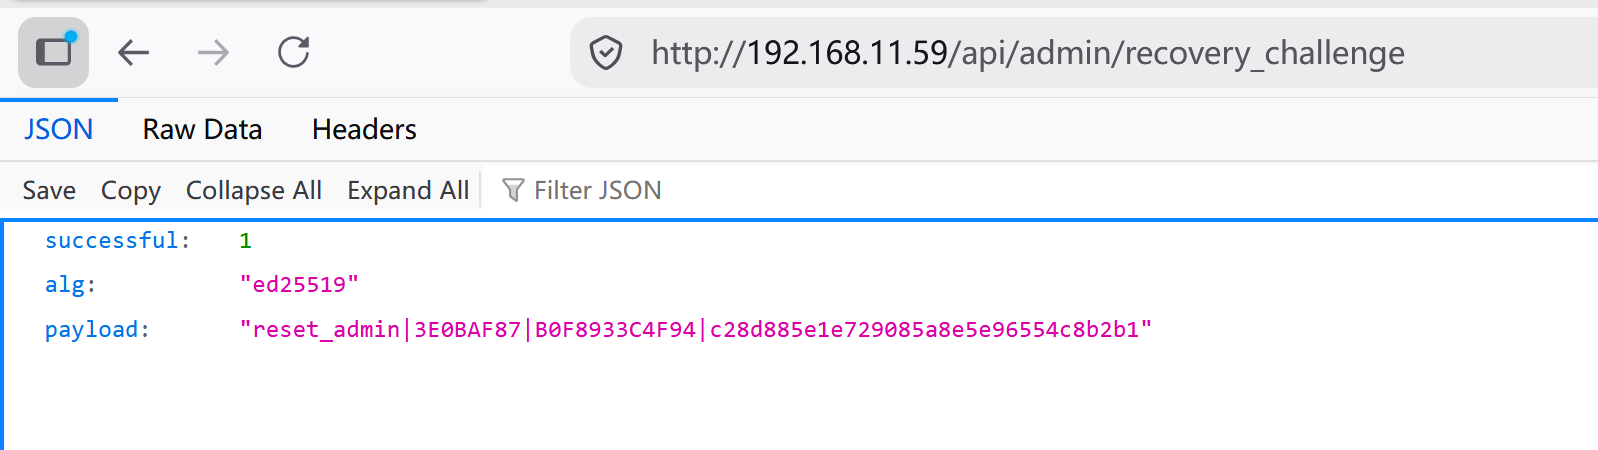
Μην ανανεώσετε τη σελίδα πρόκλησης και μην καλέσετε ξανά το
/api/admin/recovery_challengeαφού αντιγράψετε το payload. Κάθε αίτημα ακυρώνει αμέσως την προηγούμενη πρόκληση.
Βήμα 2: Λάβετε την υπογεγραμμένη απόκριση ανάκτησης
Συνδεθείτε στο σύστημα IAMMETER Contributor και ανοίξτε:
Επικολλήστε ολόκληρο το payload του Βήματος 1 και υποβάλετέ το. Η υπηρεσία ελέγχει αν το SN της συσκευής στο payload συνδέεται με τον λογαριασμό σας. Μετά την επαλήθευση επιστρέφει υπογραφή Ed25519 για ακριβώς αυτό το payload.
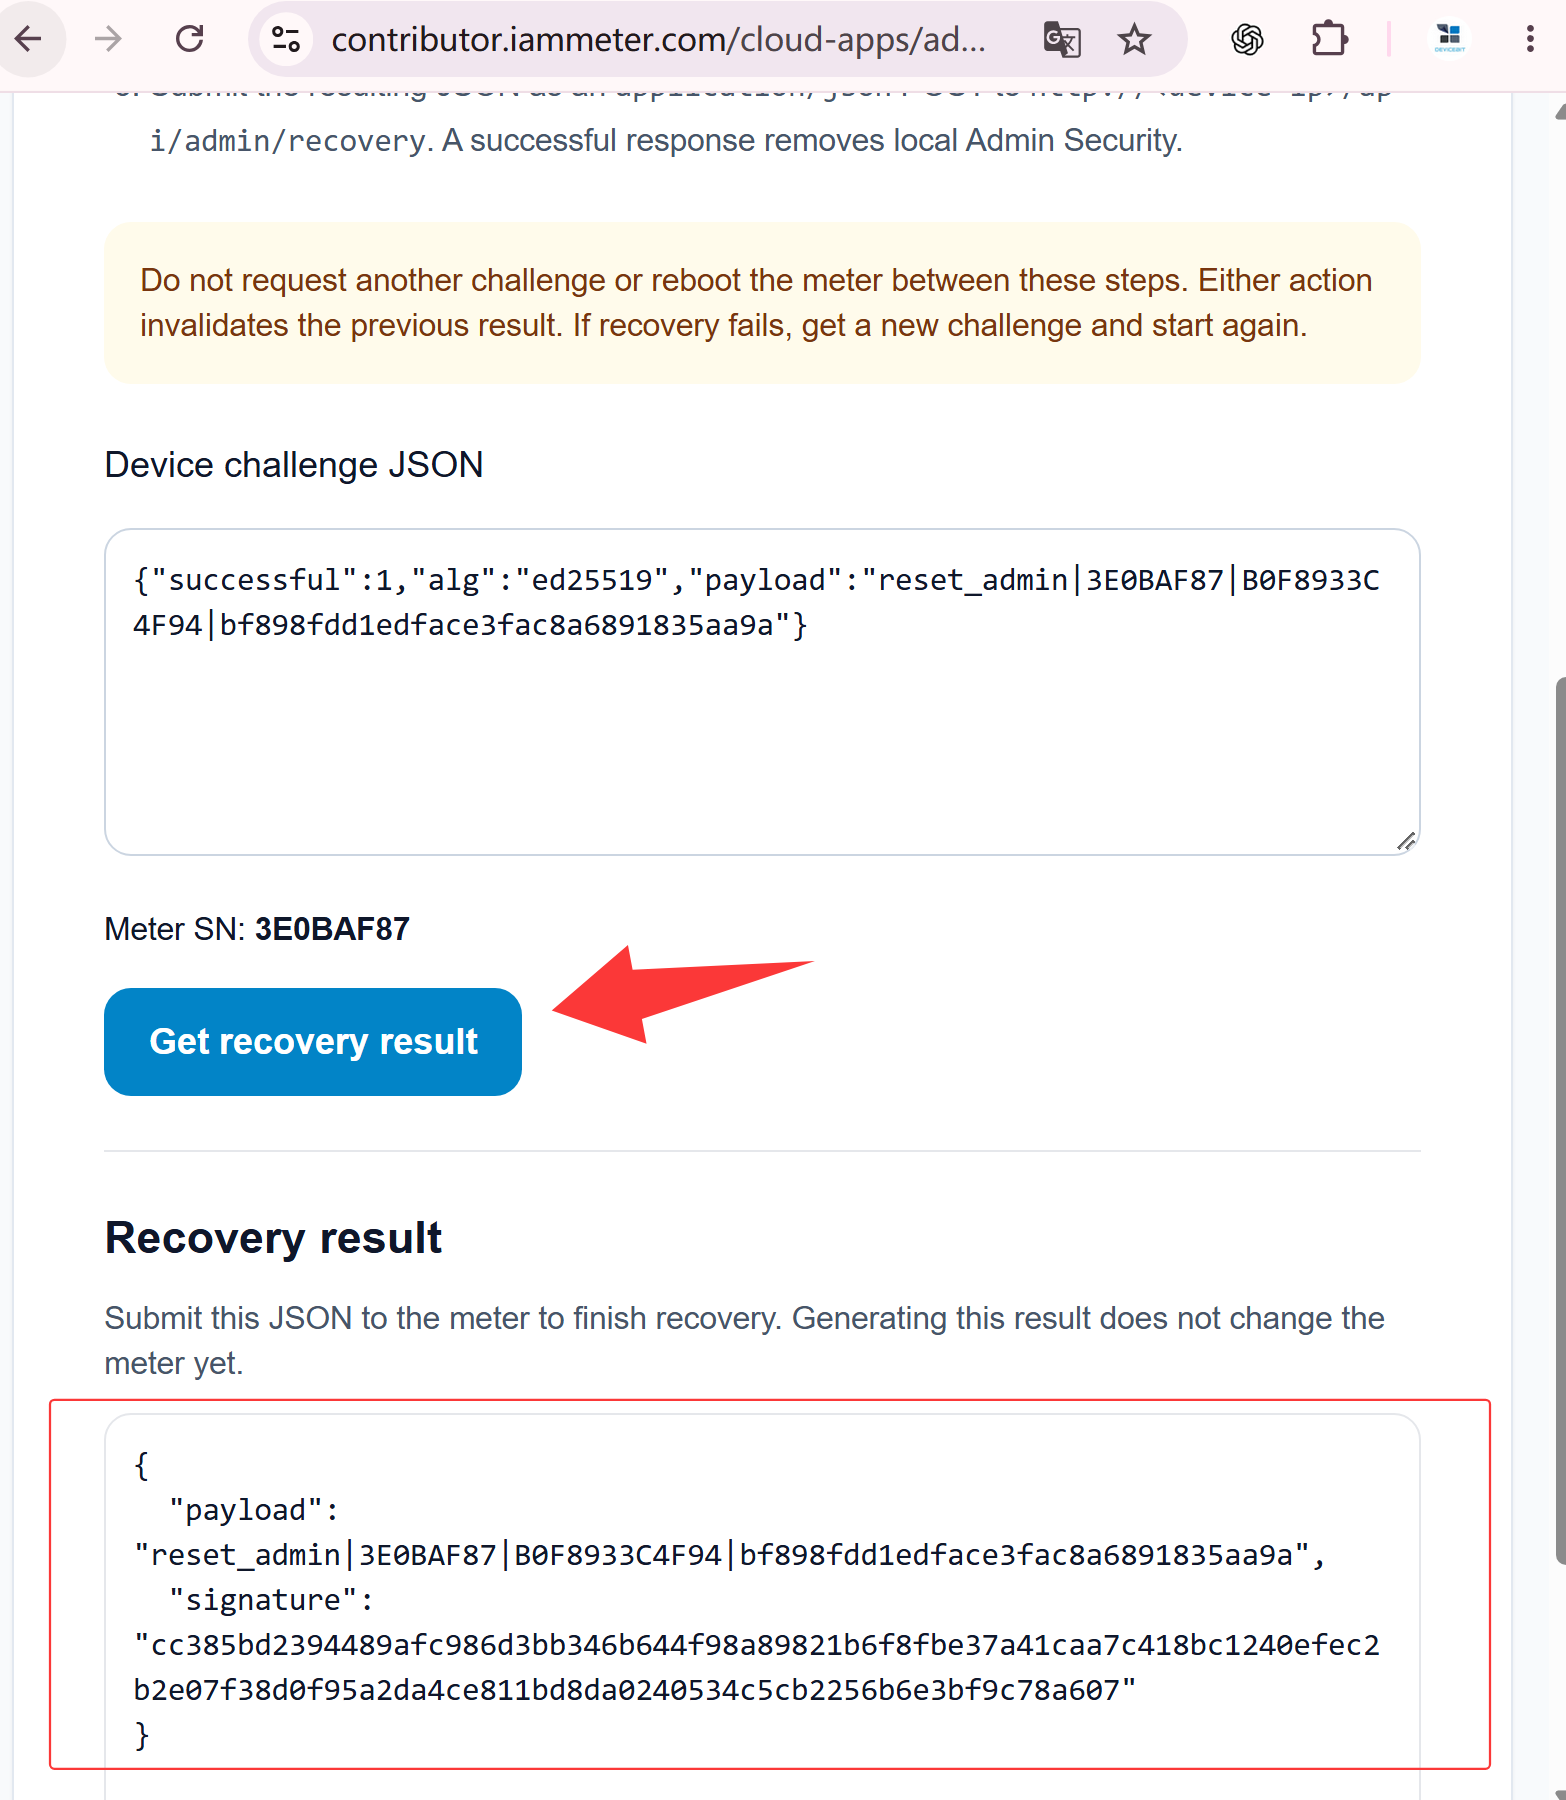
Η υπογραφή ισχύει μόνο για το αμετάβλητο payload που δημιούργησε η συσκευή στο Βήμα 1. Αν θα στείλετε το αίτημα χειροκίνητα με curl, αντιγράψτε την υπογραφή ακριβώς όπως επιστράφηκε. Αν το ίδιο πρόγραμμα περιήγησης φτάνει στη συσκευή μέσω τοπικού δικτύου, ολοκληρώστε το επόμενο βήμα απευθείας στη σελίδα Contributor.
Βήμα 3: Στείλτε το payload και την υπογραφή στη συσκευή
Επιλογή A: Ολοκληρώστε την ανάκτηση απευθείας στο πρόγραμμα περιήγησης
Αν ο υπολογιστής που εκτελεί το πρόγραμμα περιήγησης είναι στο ίδιο δίκτυο με τη συσκευή IAMMETER και μπορεί να ανοίξει την τοπική διαδικτυακή διεπαφή της, στείλτε το υπογεγραμμένο αποτέλεσμα απευθείας από τη σελίδα Contributor Admin Recovery:
- Στο Step 3: Send to your device, εισαγάγετε την τοπική IP της συσκευής.
- Χρησιμοποιήστε την ενέργεια ανάκτησης της σελίδας για να στείλετε το υπογεγραμμένο payload στη συσκευή.
- Περιμένετε το Recovery completed. Επιβεβαιώνει ότι η συσκευή δέχτηκε το υπογεγραμμένο αποτέλεσμα, διέγραψε το υπάρχον τοπικό όνομα χρήστη και τον κωδικό διαχειριστή και απενεργοποίησε το Admin Security.
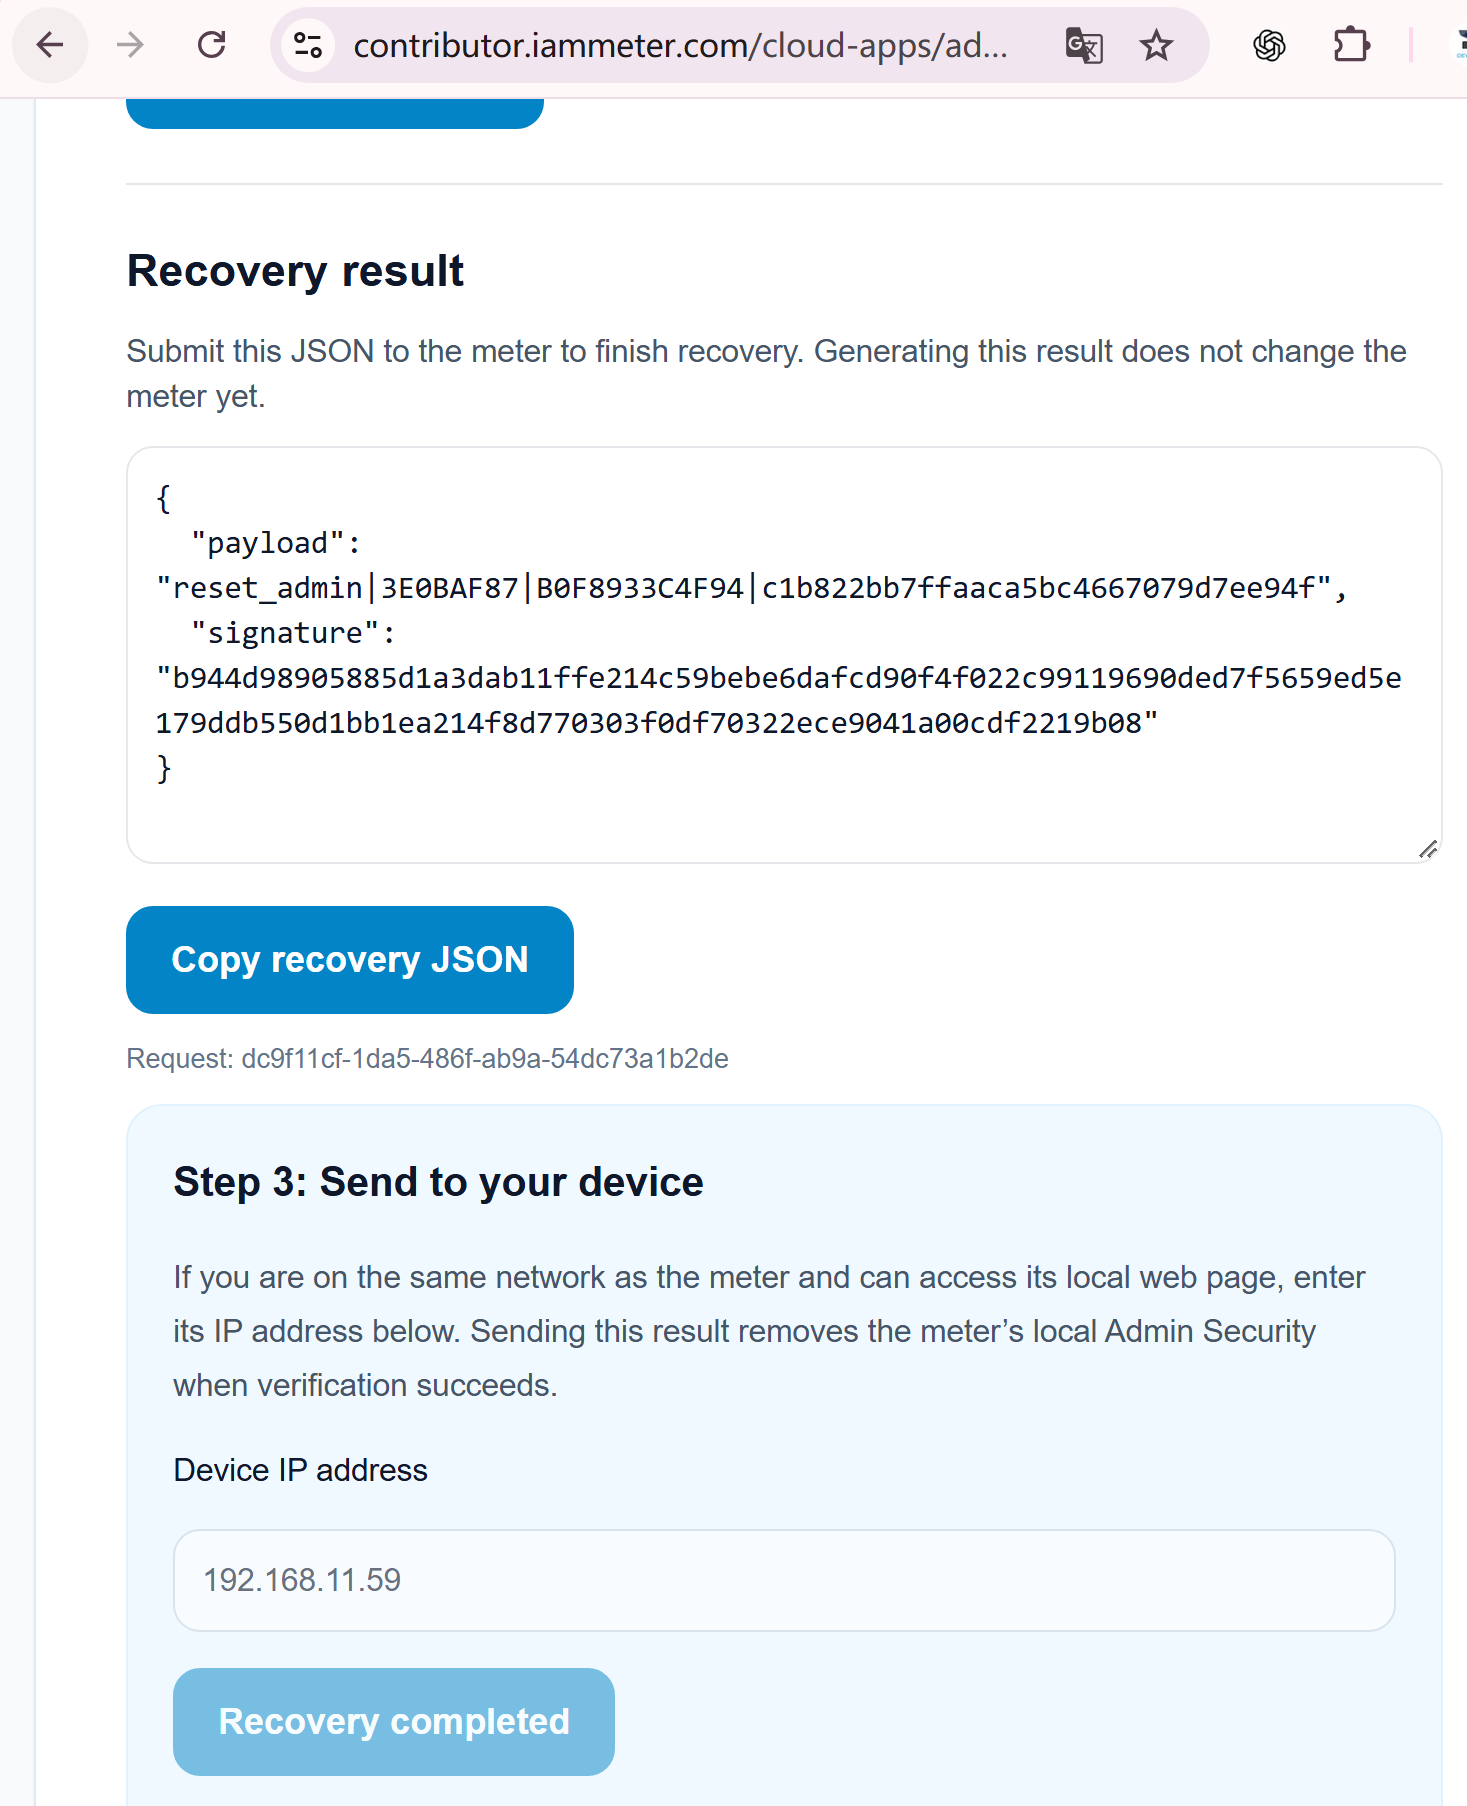
Η μέθοδος αυτή αποφεύγει την αντιγραφή του JSON ανάκτησης σε ξεχωριστή εντολή. Λειτουργεί μόνο όταν το πρόγραμμα περιήγησης μπορεί να συνδεθεί απευθείας στην τοπική IP της συσκευής.
Επιλογή B: Στείλτε χειροκίνητα το αίτημα ανάκτησης με curl
Εκτελέστε την παρακάτω εντολή. Αντικαταστήστε:
- το
<device-ip>με την τοπική IP της συσκευής· - το
<original-payload>με ολόκληρο το payload του Βήματος 1· - το
<signature>με την υπογραφή που επιστράφηκε στο Βήμα 2.
curl -X POST "http://<device-ip>/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"<original-payload>","signature":"<signature>"}'
Παράδειγμα:
curl -X POST "http://192.168.1.100/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE","signature":"128_HEX_CHARACTER_SIGNATURE"}'
Το payload αυτού του αιτήματος πρέπει να είναι ταυτόσημο με εκείνο που υπέγραψε η υπηρεσία Contributor.
Μπορείτε επίσης να στείλετε το ίδιο αίτημα από τη σελίδα IAMMETER WEM API Test - Admin Security Public. Ανοίξτε τη λειτουργία POST /api/admin/recovery, δώστε το ίδιο JSON ανάκτησης και στείλτε το από πρόγραμμα περιήγησης που φτάνει στην τοπική IP της συσκευής. Το αίτημα Swagger πηγαίνει απευθείας στη συσκευή, όχι μέσω μεσολάβησης του IAMMETER Cloud.
Μετά την επιτυχή επαλήθευση, η συσκευή:
- διαγράφει το υπάρχον τοπικό όνομα χρήστη και τον κωδικό διαχειριστή·
- απενεργοποιεί το Admin Security·
- ακυρώνει το nonce ανάκτησης, ώστε το ίδιο payload και η υπογραφή να μην επαναχρησιμοποιούνται.
Ανοίξτε την τοπική διαδικτυακή διεπαφή, μεταβείτε στην καρτέλα Security και ορίστε νέο όνομα χρήστη και κωδικό διαχειριστή αν θέλετε να ενεργοποιήσετε ξανά το Admin Security.
Αντιμετώπιση προβλημάτων ανάκτησης κωδικού
Η υπογραφή απορρίπτεται
Η συνηθέστερη αιτία είναι η αίτηση νέας πρόκλησης μετά τη δημιουργία του πρώτου payload. Ζητήστε ένα νέο payload, λάβετε υπογραφή γι' αυτό και υποβάλετε το αντίστοιχο ζεύγος χωρίς ανανέωση της σελίδας πρόκλησης.
Η υπογραφή απορρίπτεται επίσης όταν:
- η συσκευή επανεκκινήθηκε μετά τη δημιουργία του payload·
- το payload τροποποιήθηκε·
- η υπογραφή ανήκει σε άλλο payload ή συσκευή·
- το ίδιο payload και η υπογραφή έχουν ήδη χρησιμοποιηθεί επιτυχώς.
Η συσκευή αναφέρει ανεπαρκή μνήμη
Η επαλήθευση Ed25519 απαιτεί αρκετή ελεύθερη μνήμη. Η συσκευή μπορεί να επιστρέψει απόκριση όπως:
{
  "successful": 0,
  "message": "low memory, please change to standalone mode",
  "freeMemory": 18000,
  "minFreeRequired": 28000
}
Επανεκκινήστε τη συσκευή για να απελευθερωθεί προσωρινή μνήμη, δημιουργήστε νέο payload και ολοκληρώστε αμέσως την ανάκτηση. Payload που δημιουργήθηκε πριν την επανεκκίνηση δεν μπορεί να επαναχρησιμοποιηθεί.
Γιατί η ανάκτηση απαιτεί υπογεγραμμένη πρόκληση μίας χρήσης
Το IAMMETER δεν εκθέτει εντολή εργοστασιακής επαναφοράς χωρίς έλεγχο ταυτότητας για παράκαμψη της προστασίας διαχειριστή. Αντίθετα:
- η συσκευή δημιουργεί payload με τη λειτουργία ανάκτησης, το SN, τη διεύθυνση MAC και τυχαίο nonce μίας χρήσης·
- η υπηρεσία Contributor επαληθεύει την εξουσιοδότηση του συνδεδεμένου λογαριασμού IAMMETER για το SN·
- το IAMMETER υπογράφει ακριβώς αυτό το payload με ιδιωτικό κλειδί Ed25519·
- η συσκευή επαληθεύει την υπογραφή με το δημόσιο κλειδί ενσωματωμένο στο υλικολογισμικό·
- νέα πρόκληση, επανεκκίνηση ή επιτυχής ανάκτηση ακυρώνει το τρέχον nonce.
Η σύνδεση της εξουσιοδότησης τόσο με την ταυτότητα της συσκευής όσο και με το nonce μίας χρήσης εμποδίζει τη μεταγενέστερη επαναχρησιμοποίηση παλιού υποκλαπέντος payload και υπογραφής.
Σχετική τεκμηρίωση ασφάλειας IAMMETER
- Ρύθμιση Local Admin Security, προστατευμένων API, Modbus/TCP και SSDP
- Ενημέρωση υλικολογισμικού Admin Security και πλαίσιο ασφάλειας EN 18031-1:2024
Το άρθρο EN 18031 εξηγεί τις εργασίες ασφάλειας του υλικολογισμικού. Δεν πρέπει να ερμηνεύεται ως δήλωση ότι έχει ήδη εκδοθεί πιστοποιητικό συγκεκριμένου μετρητή· οι λεπτομέρειες πιστοποίησης θα ανακοινωθούν χωριστά όταν είναι διαθέσιμες.



